¿Qué es un test de penetración?
Un test de penetración es una prueba autorizada que simula técnicas de ataque dentro de un alcance acordado para encontrar y demostrar debilidades explotables.
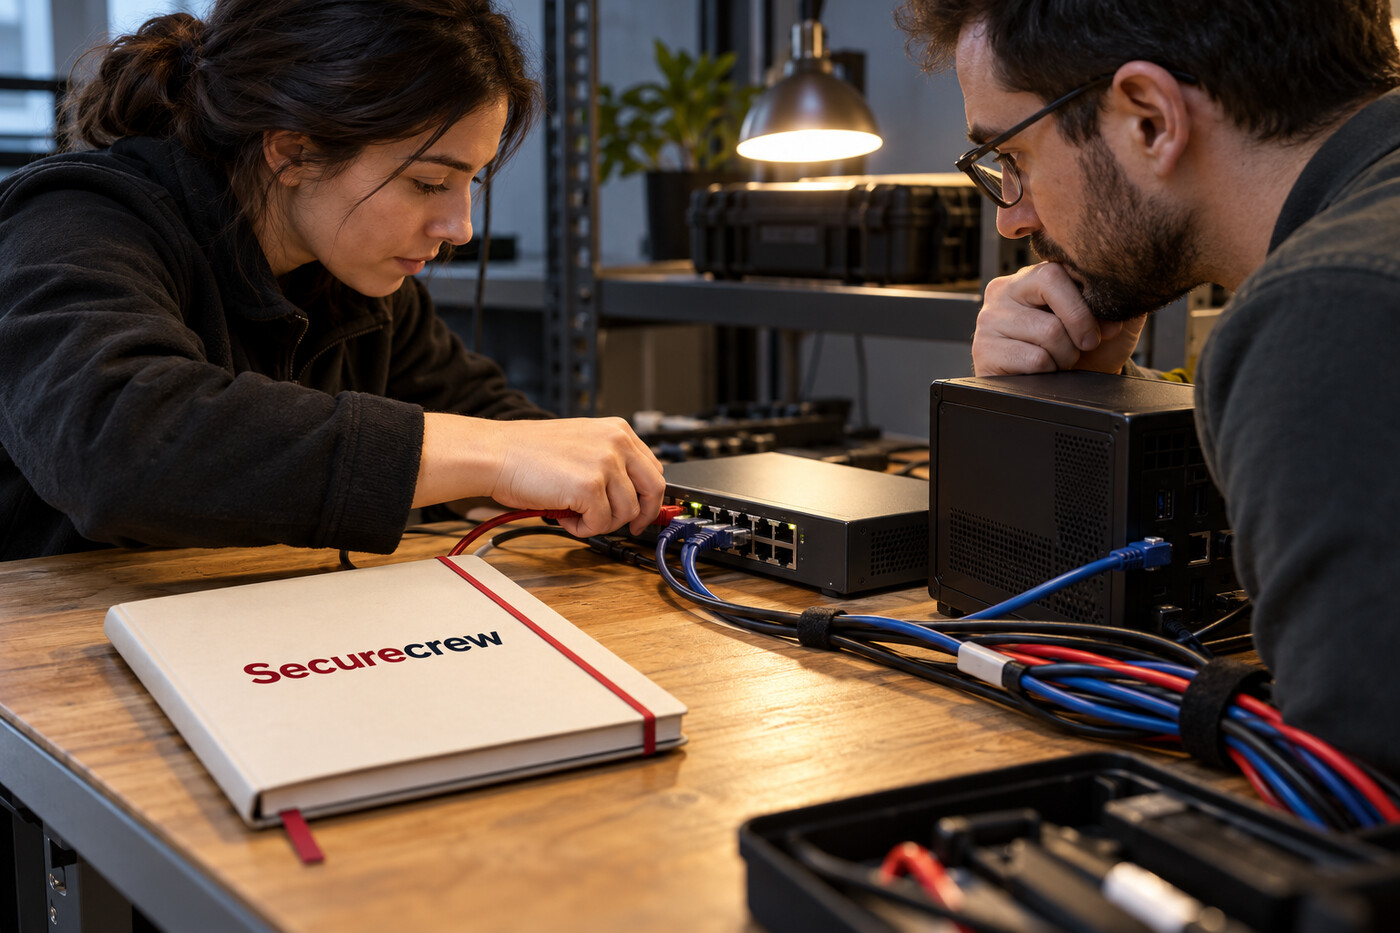
Una prueba con permiso y límites
Un test de penetración es una evaluación técnica autorizada que simula cómo podría aprovecharse una debilidad para acceder a sistemas o datos. Un profesional de seguridad trabaja dentro de un alcance y unas reglas acordadas con el propietario del entorno. La prueba busca mostrar qué podría lograr un atacante y qué impacto tendría, de modo que la organización pueda priorizar correcciones con evidencia concreta.
La autorización define el trabajo. Antes de empezar, las partes acuerdan qué dominios, aplicaciones, redes o dispositivos se pueden probar, en qué fechas, desde dónde y con qué técnicas. También identifican sistemas excluidos, contactos de emergencia, límites de carga y pasos para detener la prueba si afecta a usuarios o servicios. Esa autorización protege a la organización y al equipo evaluador, y evita que una actividad legítima parezca un acceso no autorizado.
-SecureCrew dice: La primera herramienta de un pentest es un alcance escrito que todos entienden.-
Cómo se diferencia de otras pruebas
Un escaneo de vulnerabilidades busca indicios de problemas a escala. Una herramienta automatizada puede comparar versiones, configuraciones o respuestas con patrones conocidos y señalar posibles fallos. Un test de penetración incluye análisis humano y puede comprobar si una debilidad concreta permite alcanzar un objetivo acordado, como leer un registro de prueba o atravesar un límite entre sistemas. El escaneo suele dar amplitud; el pentest aporta contexto sobre explotabilidad y rutas de ataque.
Una auditoría responde a preguntas distintas. La auditoría contrasta controles y procesos con criterios definidos, y puede revisar evidencia documental y operativa. El pentest interactúa activamente con sistemas de prueba dentro de reglas explícitas. Ambos trabajos pueden complementarse: una auditoría puede hallar un control ausente y una prueba técnica puede demostrar cómo influye en una aplicación. Ninguno sustituye por completo al otro.
El nivel de información disponible también cambia la prueba. En una evaluación de caja negra, el equipo recibe poca información inicial; en caja blanca dispone de más detalles, como arquitectura o credenciales de prueba. Una modalidad intermedia comparte algunos datos. Estas etiquetas describen el punto de partida, no la calidad final: la organización debe elegir el enfoque según la pregunta que quiere responder y el nivel de realismo que puede asumir.
Del acuerdo al informe
La planificación reduce sorpresas. NIST recomienda diseñar pruebas técnicas, analizar hallazgos y planear mitigaciones como parte de un proceso. Para un pentest, eso significa acordar objetivos medibles, cuentas de prueba, ventanas de trabajo y cómo se avisará si aparece un riesgo grave. También conviene definir si el evaluador puede usar ingeniería social, probar servicios de terceros o acceder físicamente a instalaciones; nunca se debe asumir que esas actividades están incluidas.
Durante la ejecución, el equipo valida con cuidado las señales encontradas. Un resultado automático puede ser un falso positivo, y una explotación mal controlada puede interrumpir el servicio o modificar datos reales. Por eso se prefieren pruebas seguras y evidencia mínima suficiente para demostrar el problema. Cuando el alcance toca infraestructura compartida o proveedores, hay que confirmar que la autorización cubre esos activos y coordinarse con sus responsables.
El informe convierte observaciones técnicas en decisiones. Debe describir los hallazgos, los sistemas afectados, la evidencia, las condiciones necesarias para reproducir el riesgo y las acciones recomendadas. Una prioridad combina la gravedad técnica con el contexto del negocio: una vulnerabilidad en un servicio expuesto y crítico puede requerir atención antes que otra en un laboratorio aislado. Después de corregir, una prueba de retest verifica si el problema se resolvió y si la solución no abrió otra ruta.
-SecureCrew dice: Demostrar una debilidad con el mínimo impacto es mejor que causar el impacto que se quería prevenir.-
Qué puede y qué no puede demostrar
Un resultado sin hallazgos no certifica que el sistema sea seguro. El trabajo cubre un alcance, unas técnicas y un periodo concretos; pueden existir debilidades que no fueran visibles o que quedaran fuera del acuerdo. Tampoco predice todos los ataques futuros. La organización debería usar el informe junto con su gestión de vulnerabilidades, monitoreo, diseño seguro y respuesta a incidentes.
El pentest tiene más valor cuando se repite según el riesgo y los cambios. Una aplicación nueva, una migración importante o una modificación de arquitectura puede justificar otra evaluación. No es necesario probarlo todo continuamente: conviene priorizar sistemas críticos, exposición externa y cambios que alteren los límites de confianza. La frecuencia debe responder al contexto y a las obligaciones aplicables.
En resumen, un test de penetración es una simulación limitada y autorizada que ayuda a entender el efecto práctico de algunas debilidades. Su utilidad depende de objetivos claros, una ejecución controlada y un plan que asigne responsables para corregir y verificar los hallazgos.
-SecureCrew dice: Una prueba termina de verdad cuando los hallazgos se corrigen y se vuelven a comprobar.-
Fuentes
- NIST SP 800-115, Technical Guide to Information Security Testing and Assessment
- OWASP Web Security Testing Guide, versión estable 4.2
Diccionario de la Crew
- Pentest: prueba autorizada que simula técnicas de ataque para evaluar debilidades dentro de un alcance.
- Alcance: sistemas, técnicas, periodos y límites incluidos en una evaluación.
- Falso positivo: resultado que parece mostrar una debilidad, pero que no se confirma al analizarlo.
- Retest: comprobación posterior que verifica si una corrección resolvió un hallazgo.