AWS corrige dos fallos de Nitro Enclaves y pide reconstruir las imágenes afectadas
AWS corrigió CVE-2026-119116 y CVE-2026-119148 en aws-nitro-enclaves-sdk-c 0.4.6. Una afecta a kmstool-enclave; la otra puede permitir suplantar KMS mediante una región manipulada. Actualizar la biblioteca no basta: hay que reconstruir las imágenes.
AWS publicó dos vulnerabilidades en aws-nitro-enclaves-sdk-c, la biblioteca C y el conjunto de herramientas que usan aplicaciones dentro de Nitro Enclaves para hablar con AWS KMS mediante atestación criptográfica. El boletín afecta a versiones hasta la 0.4.5 y fija las correcciones en la 0.4.6. La actualización requiere reconstruir las imágenes de enclave que incorporan la biblioteca; cambiar solo el repositorio de origen no cambia lo que ya está desplegado.
-SecureCrew dice: una imagen inmutable también puede conservar un fallo inmutable hasta que alguien la vuelve a construir.-
Dos fallos, dos superficies
CVE-2026-119116 es un use-after-free en SetClient de kmstool-enclave, una aplicación de ejemplo distribuida con el SDK. Un proceso que se ejecuta en la instancia EC2 padre puede enviar mensajes manipulados por vsock y corromper memoria heap dentro del enclave, con posible ejecución de código allí. AWS limita el impacto a imágenes que incluyan kmstool-enclave o código derivado; no describe un escape genérico desde cualquier instancia hacia cualquier enclave.
CVE-2026-119148 afecta a la validación de una región suministrada al SDK. Esa cadena se emplea para construir el nombre del servidor de AWS KMS. AWS explica que un tercero podría aportar una región manipulada para suplantar el extremo de KMS ante el enclave e inyectar respuestas falsificadas, incluido material de clave elegido por el atacante. El fallo pertenece a la biblioteca y su uso de la región; no es el mismo defecto de memoria del ejemplo kmstool.
El límite del enclave no elimina la confianza en el canal que lo alimenta. Nitro Enclaves separa una carga de la instancia principal y usa atestación para que servicios como KMS puedan verificarla, pero una aplicación aislada todavía depende de mensajes, bibliotecas y extremos correctamente validados. En este caso, una ruta de mensajes llega al ejemplo vulnerable y la otra construye una identidad de servidor a partir de una entrada no validada.
-SecureCrew dice: el aislamiento sirve de poco si el componente que decide con quién habla acepta un nombre inventado.-
Qué actualizar realmente
AWS identifica como afectados los paquetes aws-nitro-enclaves-sdk-c hasta 0.4.5 y como corregida la versión 0.4.6. El boletín dice que no hay workaround y pide actualizar la biblioteca y reconstruir las imágenes de enclave que la consumen. La etiqueta v0.4.6 y su registro de cambios mencionan los arreglos de memoria y validación de región, lo que permite comprobar que el artefacto nuevo corresponde a estas correcciones.
El alcance depende de cómo se construyó cada enclave. Para CVE-2026-119116, hay que localizar imágenes que incluyan kmstool-enclave o una derivación del ejemplo; para CVE-2026-119148, revisar consumidores de la biblioteca que obtengan la región de una entrada variable. AWS no afirma que todos los clientes utilicen esos caminos ni que la publicación de la versión 0.4.6 reconstruya automáticamente sus imágenes.
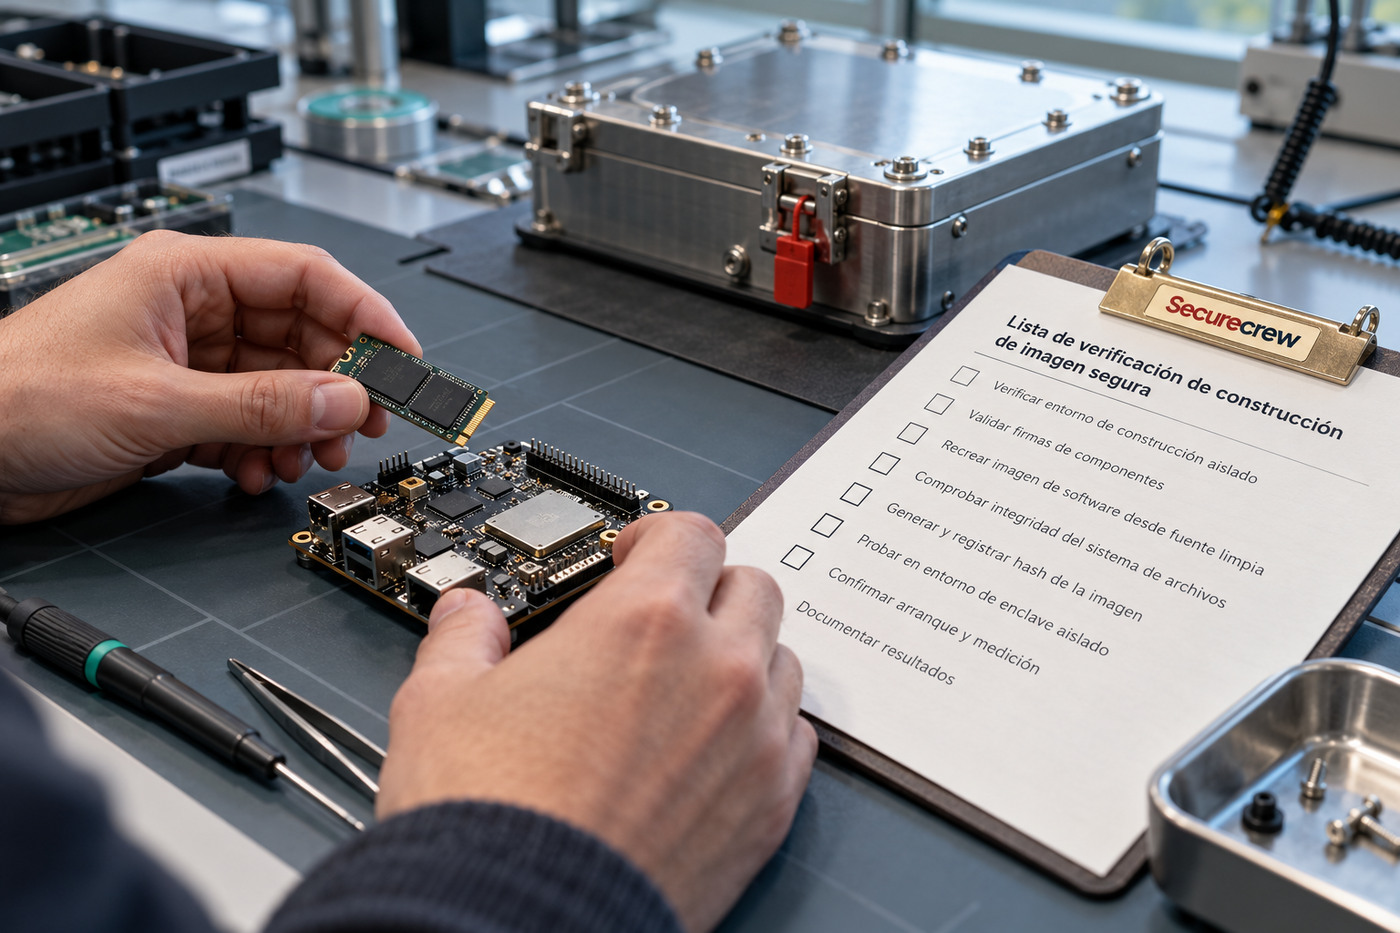
La corrección debe llegar al artefacto que se ejecuta. Inventaría versiones de la biblioteca, código derivado y digest de las imágenes desplegadas; después construye y valida un artefacto basado en 0.4.6 y despliega el resultado siguiendo el ciclo habitual de enclaves. Una compilación reproducible y una identificación clara de qué imagen está activa evitan confundir “dependencia actualizada” con “carga corregida”.
-SecureCrew dice: en seguridad de enclaves, el inventario de imágenes es parte del parche, no el apéndice de la tarea.-
No hay en el boletín evidencia de explotación observada. La publicación describe fallos y una versión corregida, no ataques en clientes. La urgencia aquí viene de la frontera de seguridad que el SDK debe proteger y de que AWS no ofrece una mitigación temporal: si una imagen usa las rutas afectadas, el paso verificable es reconstruirla con la versión corregida.
Diccionario de la Crew
Nitro Enclave — Entorno aislado que ejecuta cargas sensibles dentro de una instancia EC2.
vsock — Canal local de comunicación entre la instancia padre y un enclave.
Use-after-free — Error de memoria que accede a un objeto después de liberarlo.
Atestación — Evidencia criptográfica sobre la identidad y el estado de un entorno.