CISA advierte de actividad contra la refrigeración industrial
CISA y agencias federales de EE. UU. alertan de actividad maliciosa contra controladores de refrigeración y cadena de frío. No identifican actores ni víctimas; recomiendan retirar la exposición pública, segmentar OT, actualizar firmware y vigilar cambios en temperaturas y telemetría.
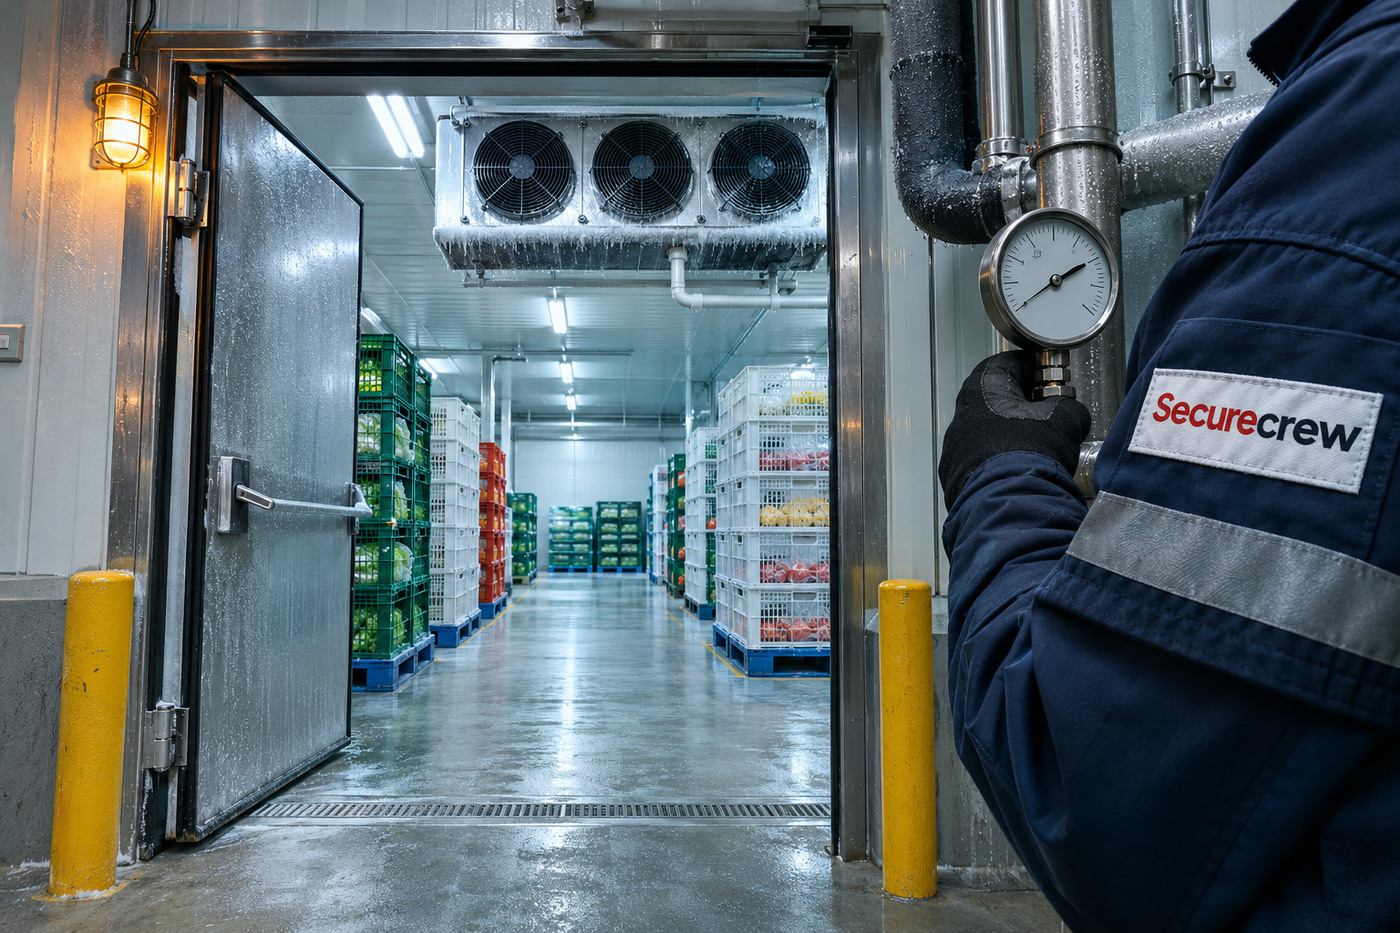
CISA, el FBI y los departamentos de Salud, Agricultura y Transporte de Estados Unidos advierten de actividad maliciosa contra sistemas que controlan refrigeración industrial y supervisan la cadena de frío. La alerta afecta a tecnología operativa (OT) utilizada en almacenes frigoríficos y sectores como alimentación, transporte, química y salud pública. Las agencias no identifican a un actor ni publican un recuento de víctimas: describen un riesgo operativo con consecuencias físicas y logísticas, no un incidente único con alcance confirmado.
La ficha menciona métodos como eludir la autenticación, inyectar código y aprovechar configuraciones débiles en un controlador industrial accesible desde Internet o sin parchear. Son vías de riesgo descritas por las agencias, no una lista que demuestre que cada atacante haya usado todas ellas en cada instalación. Tampoco se señala un fabricante o modelo común; por eso no hay una versión concreta que permita resolver la alerta instalando un único parche.
Cuando cambiar un ajuste deja de ser un asunto de TI
Un controlador industrial puede mantener temperaturas, ciclos de deshielo y alarmas que el personal de planta necesita para conservar mercancía. Si alguien altera consignas o interrumpe la supervisión, el impacto puede salir de la pantalla: pérdida de inventario, interrupción de operaciones, daños en equipos o riesgos para productos que deben mantenerse en condiciones controladas. La ficha describe estos efectos como consecuencias posibles; no afirma que se hayan producido en una víctima concreta.
El peligro tampoco requiere imaginar un sabotaje sofisticado. Un panel expuesto, credenciales débiles o firmware antiguo pueden dejar a un sistema de refrigeración al alcance de quien no debería administrarlo. Conectar el controlador a una red corporativa no lo convierte en un servidor corriente: su disponibilidad afecta procesos físicos, y cambios de configuración pueden tener consecuencias que una política general de TI no contempla.
-SecureCrew dice: el termostato de una cámara frigorífica no es un panel más del inventario; si pierde control, la factura también sale del entorno digital.-
La alerta estadounidense coincide en el tiempo con una comunicación de ENISA sobre incidentes en sistemas de refrigeración en varios Estados miembros de la Unión Europea, reportados desde el 11 de octubre y con una nueva oleada a comienzos de noviembre. La coincidencia temporal no demuestra que sea la misma campaña: las fuentes no atribuyen los casos europeos a los actores de la advertencia de CISA ni vinculan sus métodos. Mantener esa separación evita que una alerta global se convierta, por repetición, en una atribución inventada.
-SecureCrew dice: los incidentes no se agrupan por calendario como si alguien hubiese pasado lista.-
Medidas que reducen exposición y mantienen visibilidad
La recomendación más directa es retirar de Internet los paneles y controladores que no necesiten acceso público y aislar la OT de las redes de oficina. Las agencias también piden cambiar credenciales predeterminadas, usar autenticación multifactor cuando esté disponible, instalar firmware corregido y sustituir equipos que ya no reciben soporte. Un equipo sin mantenimiento no obtiene un parche por estar detrás de una VPN; el ciclo de vida y la segmentación resuelven problemas distintos.
El acceso remoto debe quedar limitado a sistemas, dispositivos y direcciones autorizados, con registro de sesiones y cambios. Las copias fuera de línea ayudan a recuperar configuraciones, pero no restituyen por sí solas el control de un proceso ni reparan un controlador comprometido. La planta necesita saber qué estado es seguro: las agencias recomiendan supervisar tráfico y eventos, establecer límites de temperatura y configurar alertas cuando una consigna o un ciclo se salga de lo esperado.
-SecureCrew dice: una copia de la configuración vale mucho más cuando alguien comprueba antes qué valores deben volver a la cámara.-
Para un operador, la primera tarea es inventariar controladores y pasarelas, identificar cuáles son accesibles desde redes externas y confirmar soporte y firmware con el fabricante. Después debe revisar la separación entre redes, las cuentas que pueden modificar temperaturas y la retención de registros. No hay una prueba universal de compromiso en la alerta; la búsqueda debe centrarse en cambios de parámetros, accesos remotos y pérdida de telemetría, siguiendo el procedimiento de respuesta de cada instalación.
El aviso eleva un problema que a veces se queda entre dos equipos: seguridad informática protege accesos y registros, mientras operaciones responde por temperaturas, mercancía y continuidad. La respuesta tiene que coordinar ambos lados antes de cambiar una consigna o aislar un dispositivo, porque una acción defensiva mal sincronizada también puede interrumpir la refrigeración. Las agencias no publican indicadores de compromiso ni pasos de limpieza por fabricante; cada organización necesita validar el plan con quien mantiene su equipo.
Diccionario de la Crew
OT — tecnología que supervisa o controla procesos y equipos físicos.
Controlador industrial — dispositivo que aplica órdenes y parámetros a un proceso, como el ciclo de refrigeración.
Firmware — software integrado que permite funcionar al controlador o dispositivo.