CISA confirma explotación conocida de dos vulnerabilidades críticas de PHP
CISA añadió CVE-2026-109618 y CVE-2026-109619 al catálogo KEV el 26 de octubre. Las correcciones de PHP ya estaban disponibles; la nueva señal cambia la prioridad y obliga a revisar qué runtime sirve tráfico y si el paquete del proveedor ya incluye el arreglo.
La señal que cambia el orden de trabajo
CISA añadió el 26 de octubre CVE-2026-109618 y CVE-2026-109619 al catálogo KEV (Known Exploited Vulnerabilities), que registra vulnerabilidades para las que existe evidencia de explotación conocida. La ficha identifica PHP como producto y describe ambas como fallos capaces de permitir ejecución remota de código sin autenticación. Es un cambio de prioridad: el riesgo ya no se basa únicamente en el aviso técnico publicado por el proyecto, aunque la entrada no identifica víctimas ni cuantifica ataques.
No se trata de dos fallos nuevos ni de una corrección publicada ayer. PHP comunicó las vulnerabilidades y lanzó versiones corregidas el 21 de octubre; lo nuevo es su incorporación a KEV cinco días después. Para quien ya actualizó, la noticia no exige instalar otro parche upstream por el mero hecho de que CISA haya cambiado el estado del catálogo. Para quien no lo hizo, sí reduce el margen para tratar la actualización como una tarea aplazable.
-SecureCrew dice: KEV no es una bola de cristal sobre quién recibirá el próximo intento; es una señal de que la discusión sobre “si alguien lo explotará” ya llegó tarde.-
La ficha de CISA fija el 29 de octubre como dueDate y marca como desconocido el uso de estas CVE en campañas de ransomware. “Desconocido” no significa “no observado”: el campo no confirma ni descarta ese uso. La fecha aparece junto con instrucciones que remiten a la directiva BOD 26-04 y a requisitos de análisis forense; cada organización debe revisar el alcance de esa directiva antes de tratar el dato como un plazo obligatorio propio.
Dos fallos con caminos distintos
CVE-2026-109618 es una corrupción asociada a OOM (out of memory, falta de memoria). PHP explica que el fallo puede aparecer cuando el agotamiento de memoria interrumpe una petición mientras parte de sus datos internos aún no está inicializada; durante la limpieza, el motor puede tratar ese estado incompleto como válido. El aviso del proyecto clasifica el resultado posible como RCE sin autenticación, no como un problema limitado a bloquear el proceso.
CVE-2026-109619 afecta al estado interno de una petición que puede sobrevivir después de que se libere la memoria que lo respaldaba. Si el worker que atiende PHP procesa otra petición antes de que ese estado se reinicie, puede reutilizar información obsoleta y alcanzar otro camino de ejecución remota. El proyecto detalla condiciones particulares en algunas rutas de sesión y errores fatales; no afirma que cada sitio active esas condiciones por tener PHP instalado.
-SecureCrew dice: la palabra “sin autenticación” describe una barrera que no hace falta superar; no demuestra que todos los servidores compartan la misma ruta vulnerable.-
PHP incluye entre los despliegues que sirven peticiones web PHP-FPM, Apache con mod_php, php-cgi, FrankenPHP y LiteSpeed. El equipo considera que el riesgo es mayor en mod_php y documenta una explotación demostrada antes de que se ejecute código de la aplicación. Eso no equivale a atribuir todos los casos de explotación registrados a ese modo: KEV confirma explotación conocida de las CVE, pero sus entradas no separan servidores, versiones desplegadas o víctimas.
El parche depende de quién empaqueta PHP
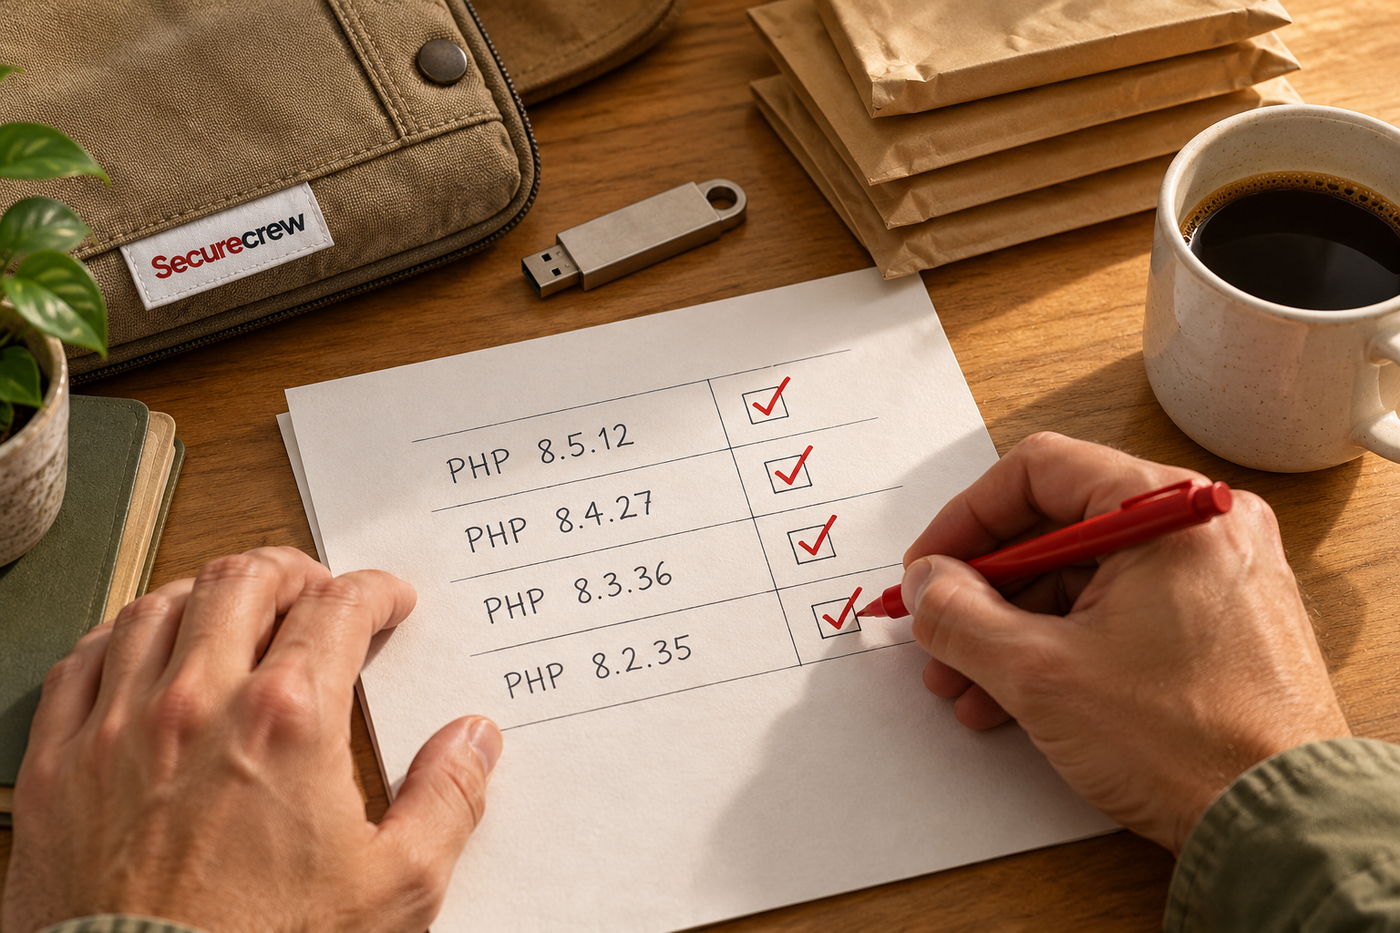
Las versiones upstream que corrigen ambos fallos son 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Las distribuciones Linux y proveedores de soporte extendido recibieron los cambios por adelantado, mientras que PHP 8.1 y ramas anteriores ya no reciben correcciones regulares del proyecto. Algunos mantenedores sí publican backports, es decir, correcciones aplicadas a paquetes antiguos sin cambiar su número principal de versión; hay que comprobar el aviso y la revisión del paquete del proveedor.
La indicación operativa es identificar el runtime que atiende tráfico, incluidos contenedores, hosting o productos que empaquetan PHP, y contrastar su versión exacta con la alerta de su mantenedor. Un php -v del host no basta si la aplicación usa otro contenedor o una imagen gestionada. Para una instalación upstream, se debe actualizar a la versión corregida de su rama; para un paquete de distribución, seguir la revisión que marque su proveedor.
PHP describe mitigaciones parciales para ciertas rutas, pero afirma que solo actualizar ofrece una solución completa. Esas medidas reducen caminos concretos y requieren configuraciones apropiadas; no sustituyen el parche ni prueban que un sistema expuesto no haya sido atacado antes de corregirlo. La ficha KEV solicita también análisis forense dentro de su marco de actuación: actualizar y revisar señales de compromiso resuelven preguntas distintas.
-SecureCrew dice: el inventario de versiones vuelve a ser protagonista justo cuando uno prefería que el contenedor llevara una etiqueta legible.-
Diccionario de la Crew
KEV — Catálogo de CISA para vulnerabilidades con explotación conocida; su inclusión cambia la prioridad de evaluación, pero no mide por sí sola el número de víctimas.
RCE — Ejecución remota de código: posibilidad de hacer que un sistema ejecute instrucciones a distancia.
OOM — “Out of memory”; condición en la que un proceso agota la memoria disponible o el límite configurado.
Backports — Aplicación de una corrección a una rama o paquete anterior, manteniendo una versión principal más antigua.
Worker — Proceso que atiende peticiones de una aplicación o servicio.