Cursor retiró dos versiones maliciosas de Claude Code que intentaban abrir un túnel SSH
Las versiones 2.1.312 y 2.1.313 de una extensión Claude Code aparecieron unas horas en el marketplace de Cursor. Microsoft y Cursor describen robo de datos del equipo y persistencia; el acceso remoto dependía de privilegios y configuración.
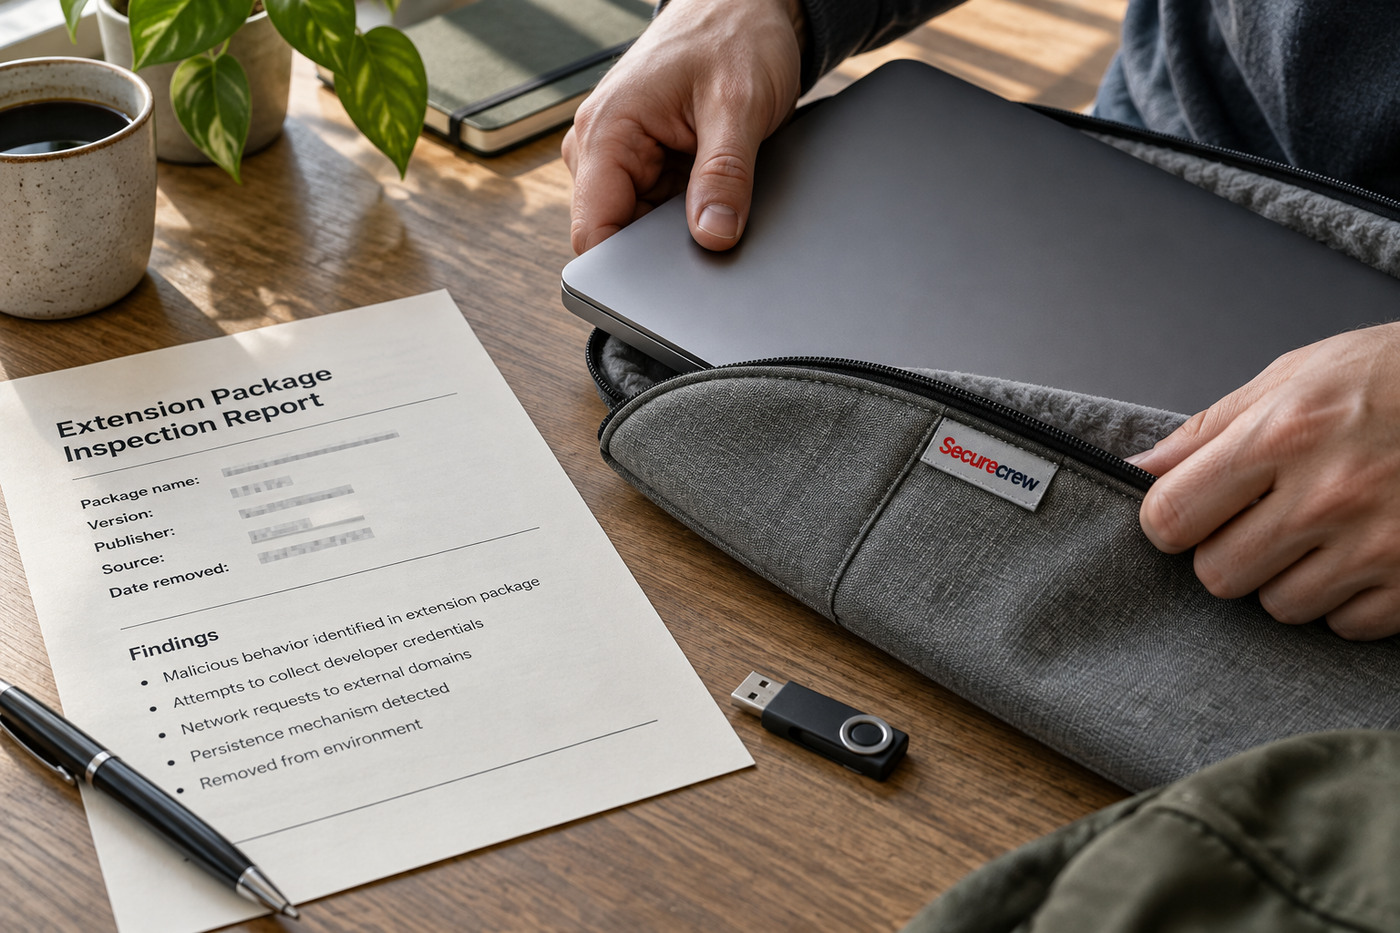
Cursor confirmó que las versiones 2.1.312 y 2.1.313 de la extensión Anthropic.claude-code estuvieron disponibles en su marketplace durante unas horas el 29 de octubre. Microsoft analizó el paquete modificado y encontró código que intentaba recopilar datos del equipo, añadir una clave SSH controlada por el atacante, activar el servicio local y mantener un túnel inverso. La distribución afectó a la tienda de extensiones de Cursor, no a cualquier instalación de Claude Code.
-SecureCrew dice: que el nombre del editor sea familiar no convierte cada paquete con ese nombre en un paquete de confianza.-
Lo que ejecutaba el paquete
El código añadido se ejecutaba al cargar el módulo JavaScript de la extensión. Microsoft observó que recogía datos del host y del usuario, incluidos nombre del equipo, usuario, sistema operativo, rutas de trabajo, correo configurado en Git y dirección IP pública. Cursor publicó detalles compatibles con ese análisis y dijo que el atacante preparó persistencia para macOS y Windows.
La carga intentaba escribir una clave pública ajena en authorized_keys, habilitar el servicio SSH y abrir un reenvío inverso hacia un servidor del atacante. También instalaba mecanismos para volver a intentarlo después, mediante un LaunchAgent en macOS o una tarea programada y una alternativa de inicio en Windows. Esas acciones describen lo que el paquete intentaba hacer; no prueban que todos los equipos alcanzaran el mismo resultado.
El túnel no se establecía de forma automática en cualquier máquina. Cursor indicó que activar el servicio SSH requiere privilegios administrativos, que el código fallaba en la mayoría de los hosts sin ellos y que el servidor malicioso ya estaba fuera de servicio. Microsoft señala que podían quedar claves, datos enviados y artefactos de persistencia aunque el túnel remoto no llegara a funcionar. Por eso “el atacante no pudo conectarse” no equivale a “el equipo no se modificó”.
-SecureCrew dice: una puerta trasera que falla al abrir la puerta puede dejar igualmente la llave y el recibo sobre la mesa.-
Alcance y comprobaciones
Cursor situó la ventana de disponibilidad entre las 02:27 y las 13:35, hora del Pacífico, del 29 de octubre. Retiró las versiones, bloqueó su distribución, auditó el marketplace y dijo no haber encontrado otras extensiones manipuladas. Microsoft afirma que no vio esos paquetes en Visual Studio Marketplace ni en npm y que Anthropic confirmó que sus sistemas no fueron comprometidos.
La versión importa más que la marca que aparece en el catálogo. Los equipos que instalaron o actualizaron la extensión Anthropic.claude-code desde Cursor durante esa ventana deberían comprobar la versión y el origen de instalación. Microsoft recomienda preservar evidencia, retirar los artefactos maliciosos confirmados, revisar telemetría de endpoint y red, y rotar credenciales o revocar sesiones cuando la investigación indique exposición.
La retirada de la extensión corta nuevas instalaciones desde ese marketplace, pero no limpia equipos afectados. La búsqueda debe considerar cambios locales en las claves SSH autorizadas, tareas de inicio y conexiones salientes, además de los datos que la extensión pudo recopilar. Usa los indicadores y procedimientos publicados por Microsoft y Cursor; no atribuyas a esta campaña cualquier clave SSH desconocida sin validar primero quién la instaló y cuándo.
-SecureCrew dice: el marketplace es un canal de entrega; la revisión de cada versión sigue siendo parte del modelo de confianza.-
La frontera confirmada evita una alarma más amplia de la que permiten los datos. No hay evidencia en estas fuentes de que la distribución oficial de Anthropic, npm o Visual Studio Marketplace participara en el incidente. Eso no reduce el impacto para quienes obtuvieron la versión desde Cursor, pero sí acota la respuesta: prioriza los equipos con las versiones señaladas en vez de reinstalar indiscriminadamente cualquier herramienta que contenga “Claude Code”.
Diccionario de la Crew
Persistencia — Mecanismo que intenta mantener código o acceso después del primer proceso.
Túnel SSH inverso — Conexión iniciada desde el host comprometido hacia un servidor remoto para habilitar acceso de vuelta.
Cadena de suministro — Riesgo introducido a través de software, dependencias o canales de distribución.