CVE-2026-114625: Arista confirma explotación activa en VeloCloud Orchestrator On-Prem
Arista confirma que usuarios autenticados pueden escalar privilegios en VCO On-Prem. Hay explotación activa y builds corregidos para las ramas 5.2, 6.1 y 6.4.
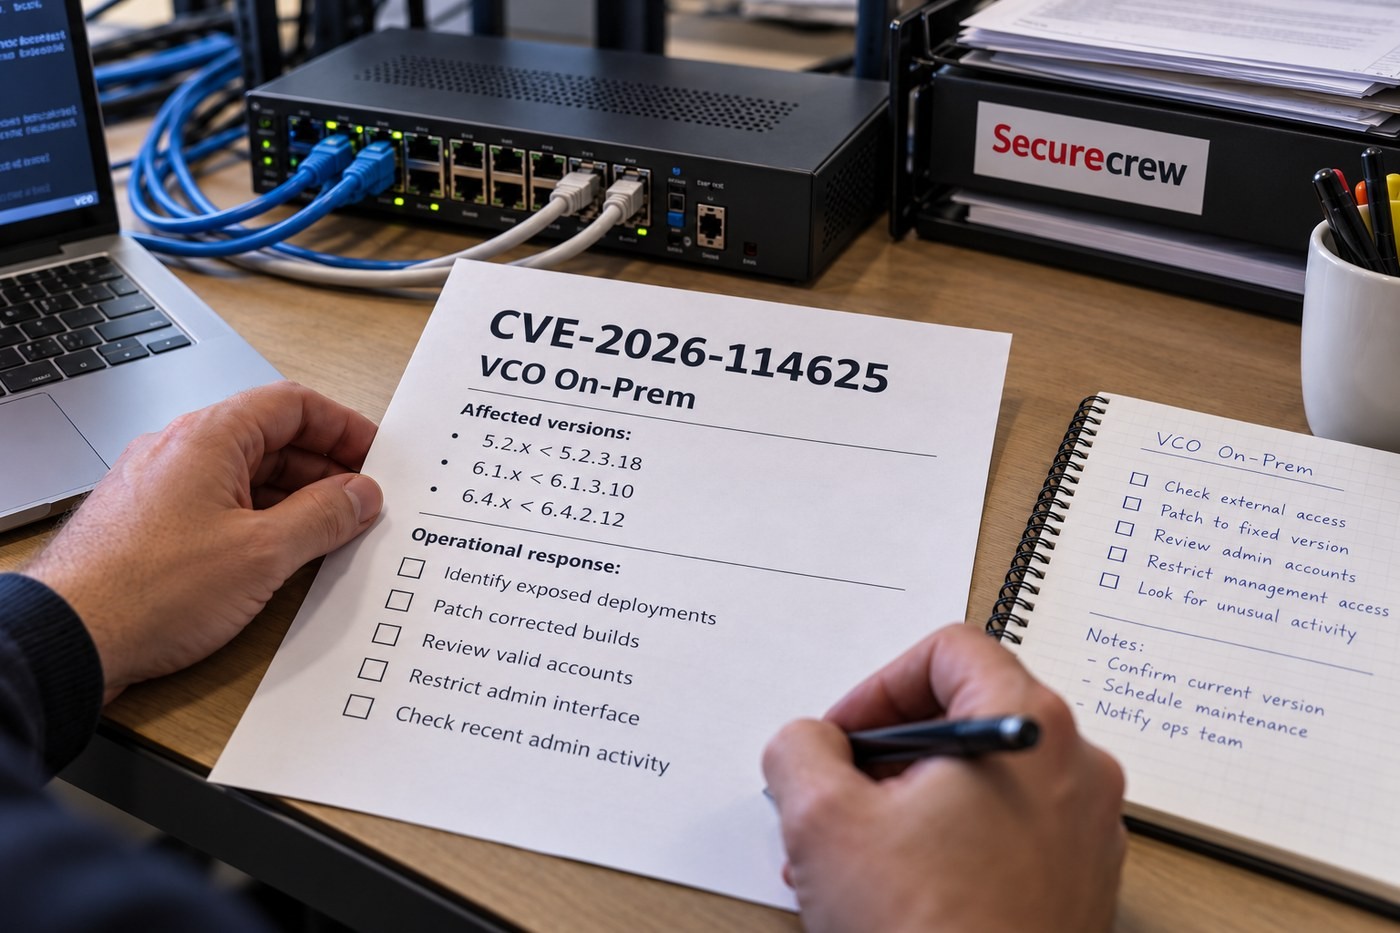
Arista confirmó explotación activa de CVE-2026-114625 en VeloCloud Orchestrator (VCO) On-Prem, el plano de gestión que administra despliegues SD-WAN. Una cuenta autenticada puede escalar hasta operador superusuario y alcanzar funciones internas; el fabricante publicó correcciones para tres ramas soportadas. El aviso no identifica quién está explotando el fallo, cuándo empezaron los ataques ni cuántas instalaciones se han visto afectadas.
Qué versiones están expuestas
El fallo afecta a VCO On-Prem 5.2.x anterior a 5.2.3.18, 6.1.x anterior a 6.1.3.10 y 6.4.x anterior a 6.4.2.12. Las versiones corregidas son esas builds y las posteriores dentro de cada rama. Arista dice que Hosted y Dedicated también estaban afectados, pero que ya fueron parcheados por el proveedor; las versiones fuera de soporte no se evaluaron, así que el número de versión por sí solo no basta para descartar exposición.
-SecureCrew dice: en una plataforma de gestión, una cuenta «solo lectura» puede ser un acceso mucho más potente de lo que su nombre promete.-
El aviso clasifica el problema como inyección SQL, una forma de introducir datos que alteran una consulta a la base de datos. Arista asigna CVSS 9.9 en versión 3.1 y 9.4 en versión 4.0; son puntuaciones del fabricante, no dos medidas incompatibles. La condición de acceso es autenticación previa: no es una ejecución remota sin credenciales, pero cualquier usuario autenticado puede hacerse pasar por un operador superusuario local.
ThreatFrontier señala que incluso el rol Enterprise Read Only podría bastar para llegar a ese nivel. La consecuencia operativa es revisar quién conserva cuentas válidas, incluidas las de clientes, proveedores y contratistas, no limitar el análisis a administradores nominales. Como el orchestrator concentra la gestión de varios segmentos o clientes, una escalada en el plano de control puede tener más alcance que el de una cuenta de lectura ordinaria.
La corrección no termina la respuesta
Arista recomienda actualizar a una de las builds corregidas cuanto antes. Mientras se organiza el cambio, su guía propone restringir la interfaz web de VCO a redes administrativas de confianza, vigilar accesos y tráfico saliente inesperados, revisar actividad reciente de administradores y buscar persistencia como servicios no autorizados o webshells. Limitar quién puede llegar a la interfaz reduce exposición, pero no corrige la vulnerabilidad ni vuelve inocua una cuenta comprometida desde una red permitida.
-SecureCrew dice: después del parche, revisar las cuentas y los cambios recientes sigue siendo parte del trabajo; la actualización no borra lo que ya pudo pasar.-
El aviso de Arista afirma que la explotación activa fue detectada por el propio fabricante, pero no publica detalles de atribución ni confirma impacto en clientes concretos. Por eso, una instalación vulnerable no equivale a una intrusión confirmada, y la ausencia de un indicador público no acredita que el host esté limpio. Si hay señales de compromiso, conviene preservar los registros y seguir el procedimiento del fabricante antes de reconstruir o limpiar el sistema.
El alcance de producto también importa: la alerta se refiere a VCO On-Prem, no a todos los equipos Arista ni a VeloCloud Edge o Gateway. Los entornos Hosted y Dedicated tienen un estado distinto porque Arista declara haberlos parcheado, mientras que los despliegues autogestionados dependen de que cada operador aplique la build correcta. Las organizaciones con ramas sin soporte deberían pedir a Arista una ruta de actualización compatible, en vez de asumir que la lista de versiones ya cubre su caso.
-SecureCrew dice: el inventario útil aquí incluye versión, modalidad y quién puede autenticarse; «tenemos VeloCloud» no es una respuesta operativa.-
Para los equipos de red, el orden razonable es identificar modalidad y rama, priorizar los VCO On-Prem expuestos, actualizar y después contrastar actividad de cuentas y cambios en la configuración. La severidad y la explotación activa justifican rapidez; la falta de una lista de víctimas o de atribución exige mantener la investigación atada a evidencias locales. La contención y el parcheado resuelven preguntas distintas, y ambas importan cuando el componente controla políticas de red.
Diccionario de la Crew
VCO On-Prem — versión de VeloCloud Orchestrator instalada y gestionada en la infraestructura del cliente.
Inyección SQL — fallo que permite alterar una consulta a base de datos mediante entradas no tratadas correctamente.
CVSS — sistema para puntuar la severidad técnica de una vulnerabilidad; la versión y el vector determinan cómo interpretar el número.