Qué es el catálogo KEV de CISA y por qué importa
Cómo funciona el catálogo KEV, qué demuestra la inclusión de una vulnerabilidad y cómo usarlo para priorizar la respuesta sin confundir explotación conocida con compromiso propio.
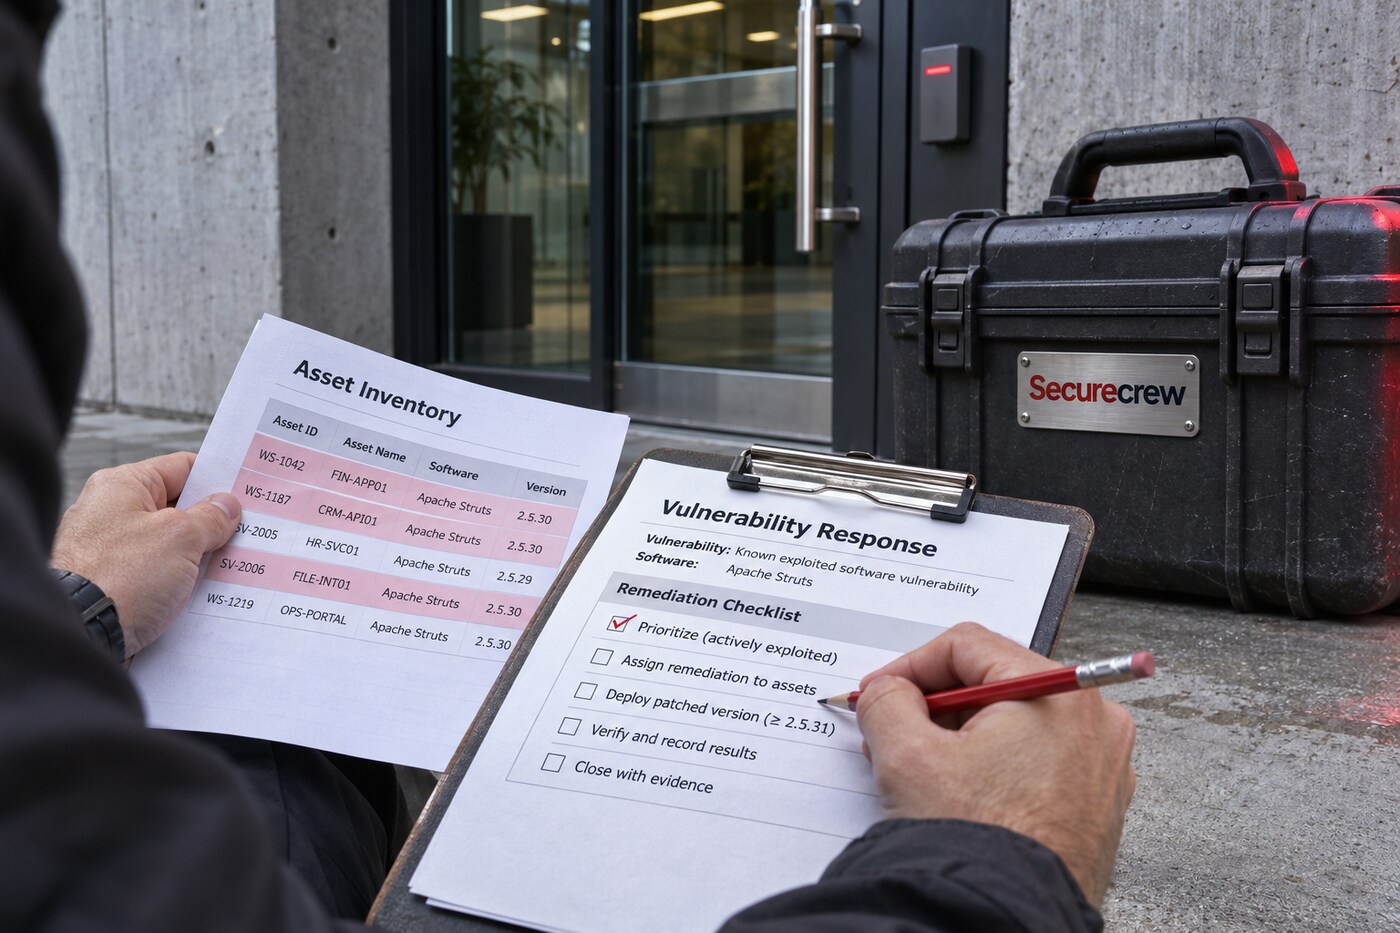
El catálogo KEV de CISA reúne vulnerabilidades para las que la agencia estadounidense dispone de evidencia de explotación en el mundo real. Sus siglas vienen de Known Exploited Vulnerabilities. En una bandeja de cientos de avisos, esa etiqueta aporta una señal operativa importante: el fallo no es solo teórico. Aun así, aparecer en KEV no demuestra que tu organización haya sufrido una intrusión ni que todos los productos con un nombre parecido estén expuestos.
Qué contiene el catálogo
CISA mantiene el catálogo como una lista dinámica de vulnerabilidades conocidas y sus datos asociados. Una entrada suele incluir un identificador CVE, una descripción breve, producto afectado, fecha de incorporación, fecha objetivo de remediación y una acción recomendada. Es una fuente de priorización, no un escáner de activos ni un inventario de software: no puede saber si tienes el producto, qué versión ejecutas o si una configuración concreta elimina el camino de ataque.
-SecureCrew dice: KEV no está mirando tu red; está señalando que alguien ya encontró valor en ese tipo de fallo.-
La inclusión indica que existe evidencia de explotación conocida para esa vulnerabilidad, según los criterios de CISA. No describe necesariamente quién la explotó, cuántas víctimas hubo, qué campañas siguen activas ni si el método funciona contra cada instalación. La etiqueta tampoco es una puntuación de gravedad: un fallo con un CVSS alto puede no figurar si no hay explotación conocida, mientras que otro con una puntuación menor puede merecer atención inmediata si ya se usa contra objetivos reales.
La entrada se vincula normalmente con un CVE, pero la decisión de exposición requiere más datos. Revisa el aviso del fabricante o mantenedor, las versiones y componentes afectados, los requisitos de acceso, las mitigaciones y las correcciones disponibles. Una coincidencia por nombre comercial puede incluir componentes que no están presentes en tu despliegue; un backport del proveedor puede corregir el defecto aunque la versión base parezca antigua.
Por qué cambia la respuesta
El catálogo ayuda a distinguir entre “vulnerabilidad publicada” y “vulnerabilidad con explotación confirmada por la fuente”. Esa diferencia cambia el orden de trabajo: los equipos pueden adelantar la verificación de activos, escalar la decisión de parcheado, limitar exposición o aumentar vigilancia según el riesgo local. CISA también publica guías para que las organizaciones evalúen, remedien y sigan la respuesta ante fallos explotados.
-SecureCrew dice: cuando el exploit ya salió de la pizarra, la reunión de priorización debería durar menos que el parche.-
Las fechas objetivo y las acciones de una entrada deben leerse en contexto. Algunas obligaciones de remediación de CISA se dirigen a entidades federales estadounidenses cubiertas por sus directivas; no convierten por sí solas cada fecha del catálogo en una orden legal universal para empresas de otros países. Fuera de ese alcance, KEV sigue siendo una señal de riesgo útil, que debe combinarse con la política interna, el marco regulatorio aplicable y el análisis del entorno.
Tampoco hay que confundir: la inclusión en KEV no demuestra compromiso. Una vulnerabilidad explotada en otras redes puede no ser explotable en una instalación concreta, o el sistema puede no estar expuesto al vector relevante. A la inversa, no encontrar un activo en una lista de KEV no prueba que sea seguro: el catálogo no cubre todos los defectos ni todas las formas de explotación.
Cómo usarlo sin automatizar a ciegas
Empieza por cruzar el CVE con el inventario de activos y componentes, no solo con el nombre del producto. Comprueba la versión exacta, el proveedor, la modalidad desplegada y las dependencias; en productos empaquetados, revisa si el fabricante ha incorporado un backport. Una coincidencia positiva abre una investigación concreta: valida la exposición, identifica sistemas accesibles desde redes no confiables y determina si hay parche, mitigación temporal o una acción de aislamiento respaldada por el aviso.
El orden de respuesta puede considerar además criticidad del activo, exposición externa, privilegios necesarios, impacto del servicio y controles compensatorios. KEV aporta evidencia de explotación observada, pero no sustituye el contexto. CVSS describe severidad técnica; EPSS estima probabilidad de explotación; el inventario dice si el componente existe. Combinar esas señales evita convertir una sola columna en una política de parcheado.
-SecureCrew dice: “está en KEV” es un buen motivo para abrir el caso; “lo instalamos en todo” todavía necesita una búsqueda de activos.-
Registra la decisión y su evidencia: sistemas afectados, versiones confirmadas, plazo interno, parche aplicado o mitigación aprobada, y quién verificó el resultado. Si el sistema muestra señales de explotación, el asunto deja de ser solo remediación y requiere el proceso de respuesta a incidentes. La entrada del catálogo no determina si hubo actividad en tu red; para eso hacen falta telemetría y análisis propios.
El valor está en la señal, no en el atajo
El KEV es especialmente útil para ordenar una lista larga y dar visibilidad a vulnerabilidades que ya cruzaron la frontera entre posibilidad y uso real. No es una lista exhaustiva ni un certificado de seguridad. Un programa sólido consulta el catálogo de forma continua, conserva la fecha de corte de sus datos y enlaza cada decisión con los avisos técnicos y el inventario que la justifican.
Al final, el catálogo responde una pregunta limitada pero valiosa: qué vulnerabilidades sabe CISA que se han explotado. La pregunta de operaciones es distinta: dónde está el componente, qué exposición conserva y qué cambio reduce el riesgo sin interrumpir un servicio crítico. La prioridad nace al conectar ambas respuestas, no al importar una fecha sin mirar el activo.
Diccionario de la Crew
KEV — Catálogo de CISA sobre vulnerabilidades con explotación conocida.
CVE — Identificador común de una vulnerabilidad divulgada públicamente.
Backport — Corrección aplicada a una rama de software anterior sin cambiar necesariamente su número principal de versión.
Mitigación — Medida que reduce una vía de explotación mientras se prepara o despliega la corrección.


