¿Qué es la gestión de identidades IAM? Cuentas, autenticación y permisos
IAM organiza las identidades y los permisos de personas y servicios durante todo su ciclo de vida, desde el alta hasta la revocación.
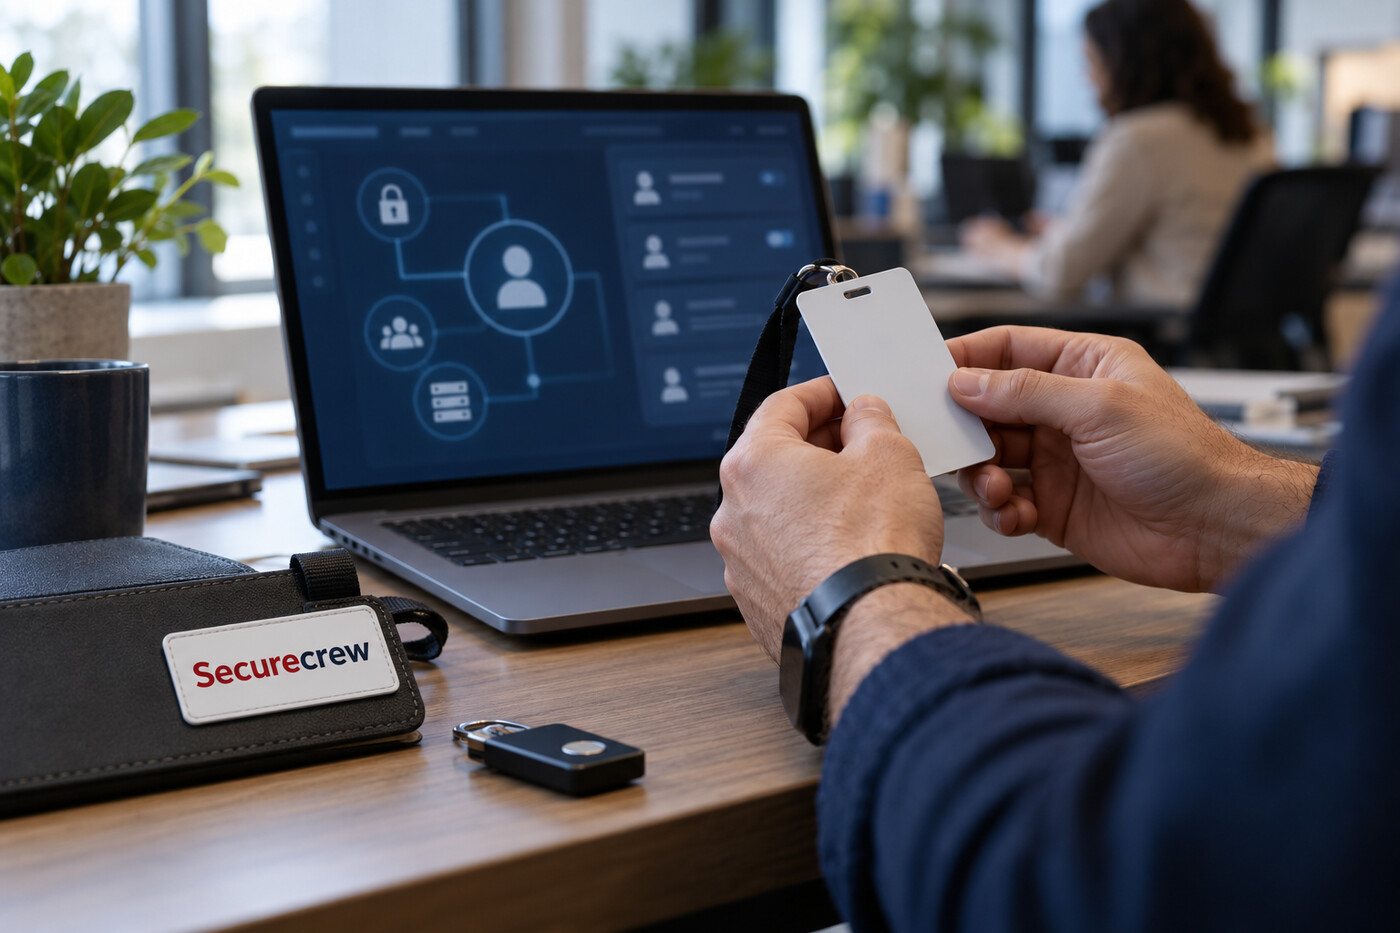
La gestión de identidades y accesos, conocida como IAM por identity and access management, reúne las políticas y herramientas que ayudan a decidir quién o qué puede entrar a un servicio y qué puede hacer después. Una identidad puede corresponder a una persona, una aplicación, un equipo o una carga de trabajo. IAM conecta esas identidades con credenciales, autenticación, permisos y procesos de alta y baja.
La pregunta central de IAM no es solo “¿quién eres?”; también es “¿qué recurso necesitas y en qué condiciones?”. Una persona puede iniciar sesión correctamente y aun así no tener permiso para consultar una nómina. Del mismo modo, una aplicación puede estar identificada con un certificado válido, pero recibir únicamente acceso de lectura. Identidad comprobada y autorización concedida son decisiones relacionadas, aunque distintas.
Qué incluye IAM
En una organización, IAM suele cubrir la creación y mantenimiento de cuentas, la autenticación, la asignación de permisos, la federación entre servicios y la retirada de accesos cuando ya no hacen falta. El ciclo de vida importa tanto como el inicio de sesión: una cuenta que nunca se elimina tras un cambio de puesto puede conservar privilegios que ya no corresponden a su función.
La expresión puede englobar herramientas diferentes. La gestión de identidades organiza las cuentas y sus atributos; la gestión de accesos evalúa permisos y condiciones; las soluciones de gobierno de identidades ayudan a revisar quién tiene qué y por qué. La gestión de cuentas privilegiadas se centra en accesos de alto impacto. Los productos pueden combinar esas funciones, pero el nombre IAM por sí solo no garantiza que todas estén implementadas ni bien configuradas.
NIST describe la identidad digital a través de procesos como la prueba de identidad, la autenticación y la federación. Es un marco útil para entender partes del problema, mientras que la guía conjunta de CISA y NSA para administradores aborda prácticas de IAM en entornos organizativos. Ninguno convierte una herramienta concreta en una solución automática: los equipos deben decidir qué usuarios, servicios y recursos están dentro del alcance, y cómo comprobar que las reglas se cumplen.
Autenticación y permisos
Autenticar es comprobar una afirmación sobre una identidad. Una contraseña es un factor que la persona conoce; una llave de seguridad puede aportar un factor que posee. La autenticación multifactor combina factores distintos para dificultar el uso de una credencial robada. Añadir un segundo factor reduce ciertos riesgos, aunque no evita todos los ataques: la recuperación de cuenta, la aprobación distraída de solicitudes o el robo de sesión también requieren controles.
Autorizar es evaluar si la identidad autenticada puede realizar una acción. Una política puede conceder a una persona acceso a un repositorio, limitarlo a lectura o exigir un dispositivo administrado. Los permisos pueden asignarse directamente, mediante roles o a través de atributos y condiciones. El principio de mínimo privilegio propone dar solo el acceso necesario para la tarea y durante el tiempo necesario; las revisiones periódicas ayudan a detectar permisos excesivos o huérfanos.
-SecureCrew dice: Una puerta que reconoce tu tarjeta todavía puede abrir solo las salas que tu trabajo necesita. La tarjeta resuelve la identidad; la cerradura aplica el permiso.-
IAM también abarca identidades no humanas: cuentas de servicio, claves de API, certificados y procesos automatizados. Si una integración conserva una credencial amplia durante años, puede ofrecer una vía de entrada difícil de atribuir a una persona. Cada identidad técnica necesita responsable, propósito y fecha de revisión; los secretos deben almacenarse y rotarse conforme a la política aplicable, y las credenciales sin uso deben retirarse.
Cómo se mantiene bajo control
Un proceso de alta, cambio y baja debe reflejar el estado real del personal y de los servicios. Al incorporar a alguien se habilitan los recursos previstos; ante un cambio de función se revisan los permisos; al salir, se revocan cuentas, sesiones y credenciales asociadas. La rapidez y la trazabilidad deben ir juntas: una baja tardía aumenta exposición, pero una revocación mal coordinada también puede interrumpir operaciones necesarias.
Las políticas de acceso pueden considerar el recurso solicitado, la sensibilidad de los datos, el riesgo de la sesión y el estado del dispositivo. Las decisiones contextuales son útiles si las señales son fiables y hay un camino para tratar excepciones. Una regla más compleja no siempre es una regla mejor: si nadie entiende por qué bloquea o permite, la organización puede acumular excepciones permanentes o dejar de aplicar el control.
-SecureCrew dice: Si cada urgencia termina en una excepción que nunca caduca, la excepción ya es parte del diseño. Ponle responsable y vencimiento.-
La operación cotidiana necesita registros de altas, cambios, autenticaciones y decisiones de acceso, además de alertas que ayuden a investigar anomalías. Los administradores deben proteger sus propias cuentas, separar tareas sensibles y mantener procedimientos de recuperación que no dependan de una única persona o canal. Una revisión de accesos útil pregunta por la necesidad actual, no solo confirma que el permiso lleva meses asignado.
IAM reduce la improvisación al ofrecer un proceso repetible para identidades y permisos; no elimina el riesgo de credenciales robadas, errores de configuración o abuso interno. La eficacia depende de mantener inventario, asignar responsabilidades, revisar los accesos y probar la recuperación. Gestionar identidades es gestionar relaciones entre personas, servicios y recursos: cuando esas relaciones están claras, resulta más fácil conceder lo necesario, detectar lo extraño y retirar lo que dejó de tener sentido.
Diccionario de la Crew
Autenticación — Comprobación de que una identidad es quien afirma ser.
Autorización — Decisión sobre las acciones que una identidad puede realizar en un recurso.
Federación — Mecanismo que permite aceptar una identidad o autenticación de otro sistema bajo acuerdos de confianza.