¿Qué es un cortafuegos de red? Reglas, zonas y límites
Un cortafuegos de red aplica reglas al tráfico entre sistemas y zonas; su eficacia depende de políticas precisas, mantenimiento y revisión.
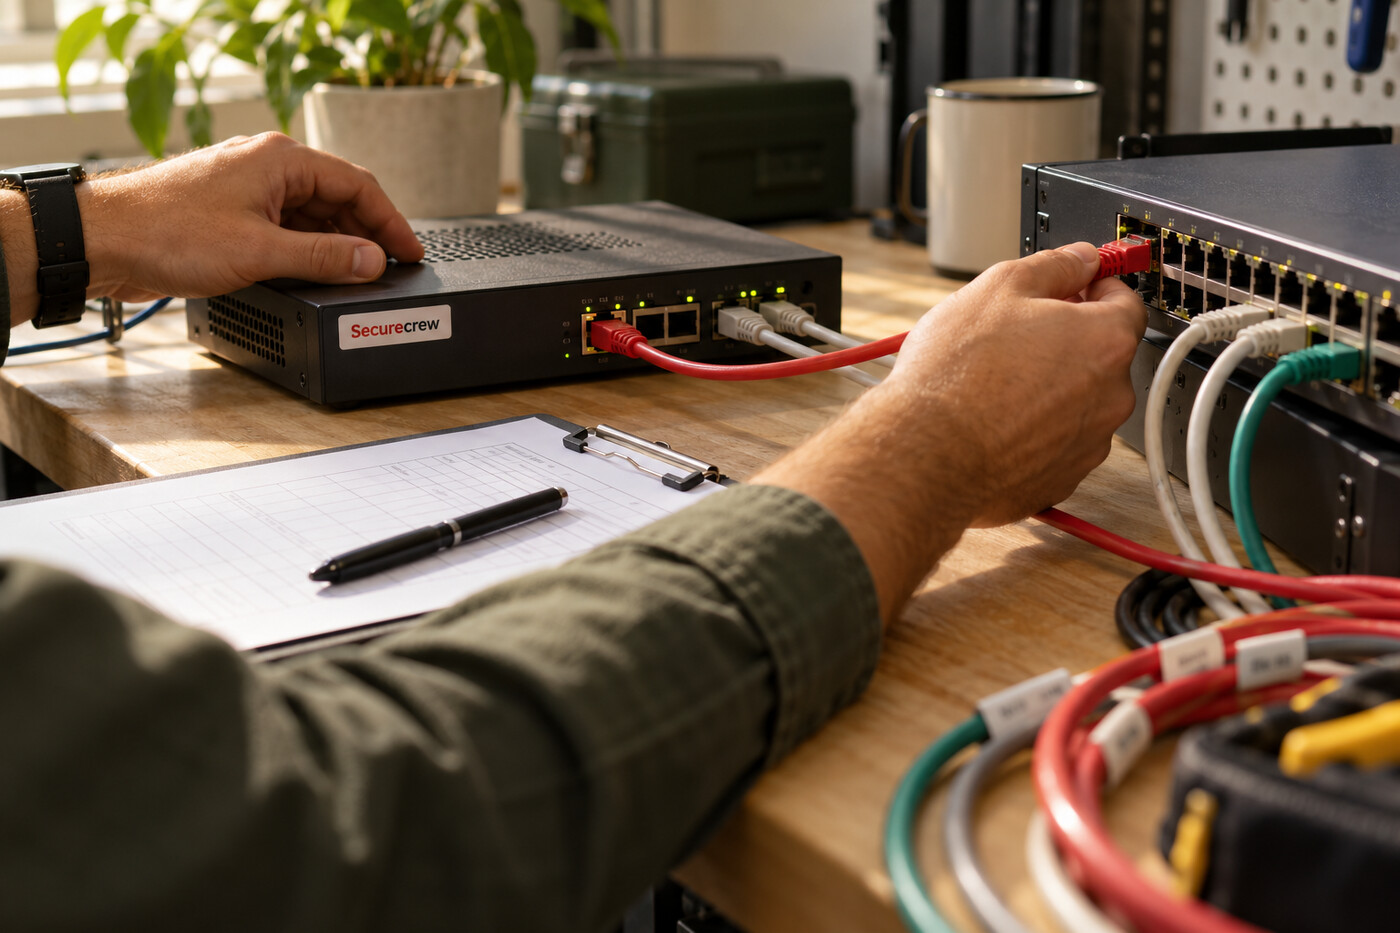
Un cortafuegos de red es un sistema que aplica reglas al tráfico que cruza una frontera o una zona de red. Puede funcionar como equipo dedicado, software en un servidor o servicio virtual en la nube. Su tarea es permitir, bloquear o registrar comunicaciones según una política: por ejemplo, aceptar conexiones web hacia un servicio público y rechazar intentos de administración desde redes no autorizadas.
Un firewall no entiende automáticamente si una conexión es legítima para el negocio. Evalúa los datos y el contexto que su configuración contempla, como direcciones, puertos, protocolos, estado de la sesión o características de la aplicación. La política convierte una intención en condiciones operativas; si la regla está demasiado abierta, el cortafuegos puede dejar pasar más tráfico del previsto aunque el equipo esté encendido y sin errores.
Cómo decide qué pasa
En el filtrado básico, una regla puede comparar direcciones de origen y destino, protocolo y puerto. Un firewall con seguimiento de estado también mantiene información de las conexiones y puede reconocer paquetes que pertenecen a una sesión permitida. Algunos modelos inspeccionan protocolos o contenido de aplicación con mayor detalle. Las capacidades varían según el producto y el modo de uso; el nombre comercial “de nueva generación” no demuestra por sí solo qué inspección está activa ni cómo se comporta ante tráfico cifrado.
Las reglas suelen organizarse en políticas para permitir o denegar comunicaciones. Muchas organizaciones parten de bloquear por defecto el tráfico que no necesitan y añaden excepciones concretas con justificación. Una regla clara identifica origen, destino, servicio, responsable y motivo. Si una aplicación cambia de servidor o deja de usarse, una excepción antigua puede convertirse en acceso innecesario que nadie recuerda revisar.
El cortafuegos también puede segmentar una red en zonas con distintos niveles de confianza. Así se limita la comunicación entre una red de usuarios, servidores, sistemas de gestión y servicios expuestos a Internet. La segmentación reduce rutas posibles, pero no reemplaza la protección de cada equipo ni la autenticación: un atacante que ya está dentro de una zona puede intentar aprovechar las comunicaciones que sí están autorizadas.
-SecureCrew dice: Una regla que dice “cualquiera puede entrar por cualquier puerto” funciona como dejar la puerta abierta y confiar en que nadie la vea.-
Dónde se coloca
Los firewalls perimetrales controlan tráfico entre redes, como la conexión de una organización con Internet. También hay firewalls de host que filtran tráfico en un servidor o portátil, y controles distribuidos en entornos virtuales y cloud. No existe una única barrera en el borde: las redes actuales incluyen proveedores, acceso remoto, servicios cloud y dispositivos que pueden comunicarse sin atravesar el equipo perimetral tradicional.
Una aplicación web puede requerir un firewall de aplicaciones web, o WAF, que se concentra en solicitudes HTTP y patrones de ataque a aplicaciones. Un firewall de red puede limitar quién alcanza el servicio y por qué puerto, pero no siempre detecta un ataque que viaja dentro de una conexión permitida. Los dos controles cubren objetivos distintos y pueden complementarse. Del mismo modo, un cortafuegos no sustituye a un sistema de detección, a la gestión de parches ni a la protección de identidades.
CISA incluye los dispositivos de borde entre los activos que deben inventariarse, configurarse con seguridad y mantener actualizados. El plano de administración necesita protección propia: cambiar contraseñas predeterminadas, limitar quién administra el equipo, restringir interfaces de gestión y conservar registros ayuda a reducir el riesgo de que el control sea manipulado o quede expuesto.
Revisión y límites
Una política útil se revisa cuando cambia una aplicación, una ruta o el nivel de riesgo, y también de forma periódica. Las reglas duplicadas, temporales o sin responsable deben investigarse antes de eliminarlas, porque quizá sostienen una dependencia real. Los cambios deben probarse y documentarse para conservar el servicio y saber qué decisión se tomó si surge un problema.
Los registros pueden mostrar conexiones permitidas y bloqueadas, pero su utilidad depende de qué se captura, durante cuánto tiempo y cómo se analiza. Una gran cantidad de alertas sin contexto puede ocultar las señales relevantes. Registrar no equivale a vigilar: hacen falta responsables, retención adecuada y criterios para escalar actividad sospechosa, además de revisar si el dispositivo sigue enviando datos.
-SecureCrew dice: El firewall puede mostrar una conexión permitida; para saber si era esperada hay que conocer el servicio, su dueño y la razón de esa regla.-
Un cortafuegos de red es una pieza de control de tráfico, no una garantía de que toda comunicación dañina será detectada. Puede impedir accesos que contradicen la política y ayudar a contener rutas entre zonas; no corrige permisos débiles, código vulnerable ni decisiones de configuración equivocadas. El resultado depende de reglas precisas, mantenimiento y revisión continua. Cuando se entiende qué protege cada regla y qué queda fuera, el firewall pasa de ser una caja en el diagrama a un control que puede evaluarse.
Diccionario de la Crew
Regla de firewall — Condición de tráfico que determina una acción como permitir, bloquear o registrar.
Seguimiento de estado — Mecanismo que relaciona paquetes con el estado conocido de una conexión.
WAF — Firewall de aplicaciones web enfocado en solicitudes y tráfico HTTP.