Qué es un CVE y cómo se lee un identificador
Qué identifica un CVE, cómo interpretar el año y la secuencia numérica y qué información necesitas revisar antes de priorizar una vulnerabilidad.
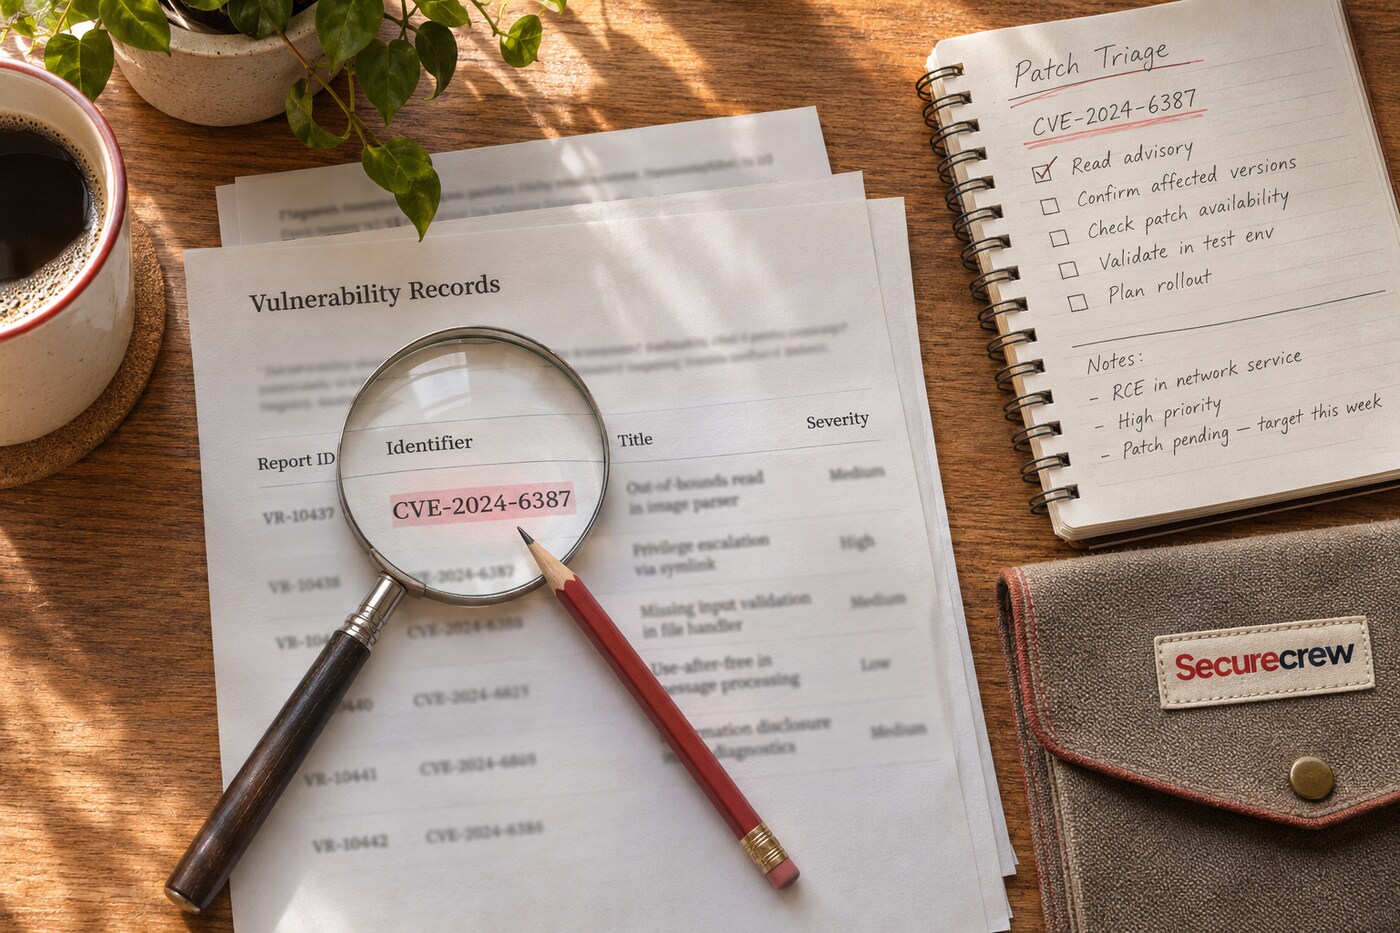
Un identificador CVE es una referencia común para hablar de una vulnerabilidad divulgada públicamente sin depender del nombre que le haya puesto cada fabricante, investigador o herramienta. Su utilidad es parecida a la de una matrícula: permite localizar el mismo problema en avisos, inventarios, informes y bases de datos. No es una nota de gravedad, un parche ni una prueba de que el fallo afecte a todos los equipos de una marca.
La etiqueta y el registro
CVE significa Common Vulnerabilities and Exposures. El programa CVE coordina identificadores y registros para que distintas partes puedan compartir información sobre vulnerabilidades conocidas. El identificador es solo la llave de búsqueda; el registro asociado puede añadir una descripción breve y referencias públicas, pero el detalle operativo suele estar en el aviso del proveedor y en repositorios que enriquecen esos datos, como NVD.
-SecureCrew dice: una matrícula ayuda a encontrar el coche; no te dice si tiene el depósito lleno ni si está aparcado en tu red.-
El estado reservado no equivale a un fallo inexistente. Un registro puede estar reservado antes de que se publique su descripción completa. También puede recibir correcciones, referencias nuevas o cambiar de estado si se determina que la asignación fue errónea o duplicada. Por eso, encontrar una cadena que parece un CVE en un correo no basta: conviene abrir la ficha del programa o del fabricante y comprobar que el identificador existe, qué productos describe y si la información sigue vigente.
El mismo identificador facilita la correlación entre fuentes, pero no obliga a que todas presenten los mismos datos. NVD añade análisis y relaciones, como puntuaciones CVSS, debilidades CWE y configuraciones CPE cuando dispone de información suficiente. Esa capa puede llegar después de que el registro CVE se publique; una ficha sin puntuación de NVD no significa que la vulnerabilidad haya sido retirada, y una puntuación no sustituye la lectura del aviso técnico.
Cómo leer CVE-2021-44228
La forma habitual se reconoce por tres partes separadas con guiones: CVE, un bloque de cuatro cifras para el año y una secuencia numérica. En CVE-2021-44228, CVE indica el programa, 2021 es el año asociado a la asignación o a la primera divulgación pública según las reglas aplicables, y 44228 es el número de secuencia. Es un ejemplo real y conocido, pero la estructura sirve para leer identificadores de cualquier año.
El año no es necesariamente el de descubrimiento, ni el de introducción del error en el código, ni el de publicación del parche. Una vulnerabilidad descubierta en un año y divulgada públicamente más tarde puede recibir un identificador cuyo año refleje la divulgación o asignación posterior. Por eso, ordenar una lista por el bloque anual no permite reconstruir cuándo empezó el fallo ni cuánto tiempo estuvo presente en un producto.
La secuencia tampoco tiene una longitud fija de cuatro dígitos. El formato se amplió para admitir cuatro cifras o más, según cuántos identificadores se asignen en un año. Así, la forma CVE-YYYY-NNNN sigue siendo válida, igual que identificadores con cinco, seis o más cifras finales. Los sistemas que validan o almacenan CVE deben aceptar longitud variable; una expresión regular que exija exactamente cuatro dígitos puede descartar registros legítimos.
-SecureCrew dice: si tu inventario rechaza un CVE por “demasiados dígitos”, el problema de formato ya merece su propio ticket.-
Qué no dice el identificador
CVE no asigna severidad. Dos identificadores no implican dos fallos con consecuencias equivalentes, y el número de secuencia no codifica severidad, facilidad de explotación, presencia de un exploit ni prioridad de parcheado. Para decidir qué hacer, identifica el producto y componente afectados, compara versiones y configuraciones con el aviso del proveedor y valora la exposición real del activo.
CVSS, EPSS y KEV responden preguntas distintas. CVSS resume características de severidad bajo un modelo y vector concretos; EPSS estima probabilidad de explotación en un horizonte determinado; el catálogo KEV de CISA señala vulnerabilidades cuya explotación en el mundo real está confirmada por esa fuente. Ninguno de esos indicadores se deduce del ID y ninguno, por sí solo, demuestra que un sistema concreto esté comprometido.
La ficha puede mencionar una clase de debilidad o un conjunto de productos, pero esas etiquetas tienen límites. CPE, por ejemplo, ayuda a describir productos y versiones para automatizar coincidencias; no siempre captura backports, cambios de empaquetado o configuraciones particulares. Una coincidencia automática sirve para priorizar la revisión, no para cerrar el análisis de exposición sin contrastar la documentación del fabricante.
Cómo usarlo en el trabajo diario
El aviso primario marca el punto de partida. Al recibir un CVE, abre primero la fuente primaria: el aviso del proveedor, la distribución o el proyecto que mantiene el componente. Comprueba versiones afectadas y corregidas, requisitos de explotación, mitigaciones y fecha de publicación. Luego usa el identificador para buscar referencias cruzadas en el inventario, el escáner y la base de vulnerabilidades, conservando el enlace a la evidencia que justifica cada decisión.
-SecureCrew dice: el número común ordena la conversación; la versión instalada sigue teniendo la última palabra.-
Un inventario fiable trata cada CVE como un dato estructurado, no como texto libre dentro de una nota. Acepta longitudes de secuencia variables, normaliza el prefijo y conserva referencias a producto, versión, evidencia, estado de parche y responsable. Si un registro cambia, registra la fecha de actualización: comparar dos copias puede revelar si una descripción, una configuración afectada o una referencia se añadió después.
La lectura segura combina identificador y contexto. El CVE permite que operaciones, desarrollo, compras y seguridad hablen del mismo asunto; el aviso técnico determina dónde aplica, y el análisis local decide la urgencia. Separar esas capas evita dos errores frecuentes: ignorar una vulnerabilidad porque aún no tiene puntuación enriquecida o tratar cualquier CVE como una emergencia universal.
Diccionario de la Crew
CVE — Programa e identificador común para vulnerabilidades divulgadas públicamente.
CNA — Autoridad autorizada a asignar identificadores CVE y publicar registros dentro de un ámbito definido.
NVD — Base de datos del NIST que enriquece registros CVE con análisis y relaciones técnicas.
CPE — Esquema para identificar productos y versiones de forma estructurada.
CVSS — Sistema para expresar características y severidad técnica de una vulnerabilidad.