Qué es una autoridad de certificación y una CA intermedia
Cómo una CA emite certificados, qué papel cumple una CA intermedia y cómo un cliente valida la cadena hasta una raíz de confianza.
Una autoridad de certificación (CA) es una entidad que emite certificados digitales según unas reglas de validación y operación. En una conexión web, el certificado vincula una clave pública con un nombre de dominio y ciertos usos; el navegador o cliente decide si confía en esa vinculación siguiendo una cadena de certificados y las políticas de su almacén de confianza. Ver un candado no significa que la CA haya auditado toda la seguridad del sitio.
Certificado, CA y confianza
Un certificado X.509 contiene una clave pública, nombres, un periodo de validez, usos permitidos y una firma digital de una CA. La firma permite comprobar que el certificado fue emitido por quien controla la clave firmante, siempre que el cliente pueda construir y validar una ruta hasta una raíz que ya considera de confianza. No cifra por sí sola todos los datos ni garantiza que el servidor sea legítimo en cualquier contexto.
-SecureCrew dice: una firma válida demuestra una relación criptográfica; no convierte en fiable todo lo que haga el servicio.-
El software suele incluir raíces de confianza en un almacén mantenido por el sistema operativo, navegador o plataforma. La lista puede variar entre dispositivos y actualizarse con el tiempo. La confianza termina en una decisión del cliente, basada en su almacén y en las reglas de validación, no en una propiedad mágica del certificado. Una CA puede emitir un certificado que el navegador rechace si el nombre, la fecha, el uso o la cadena no encajan.
Qué hace una CA intermedia
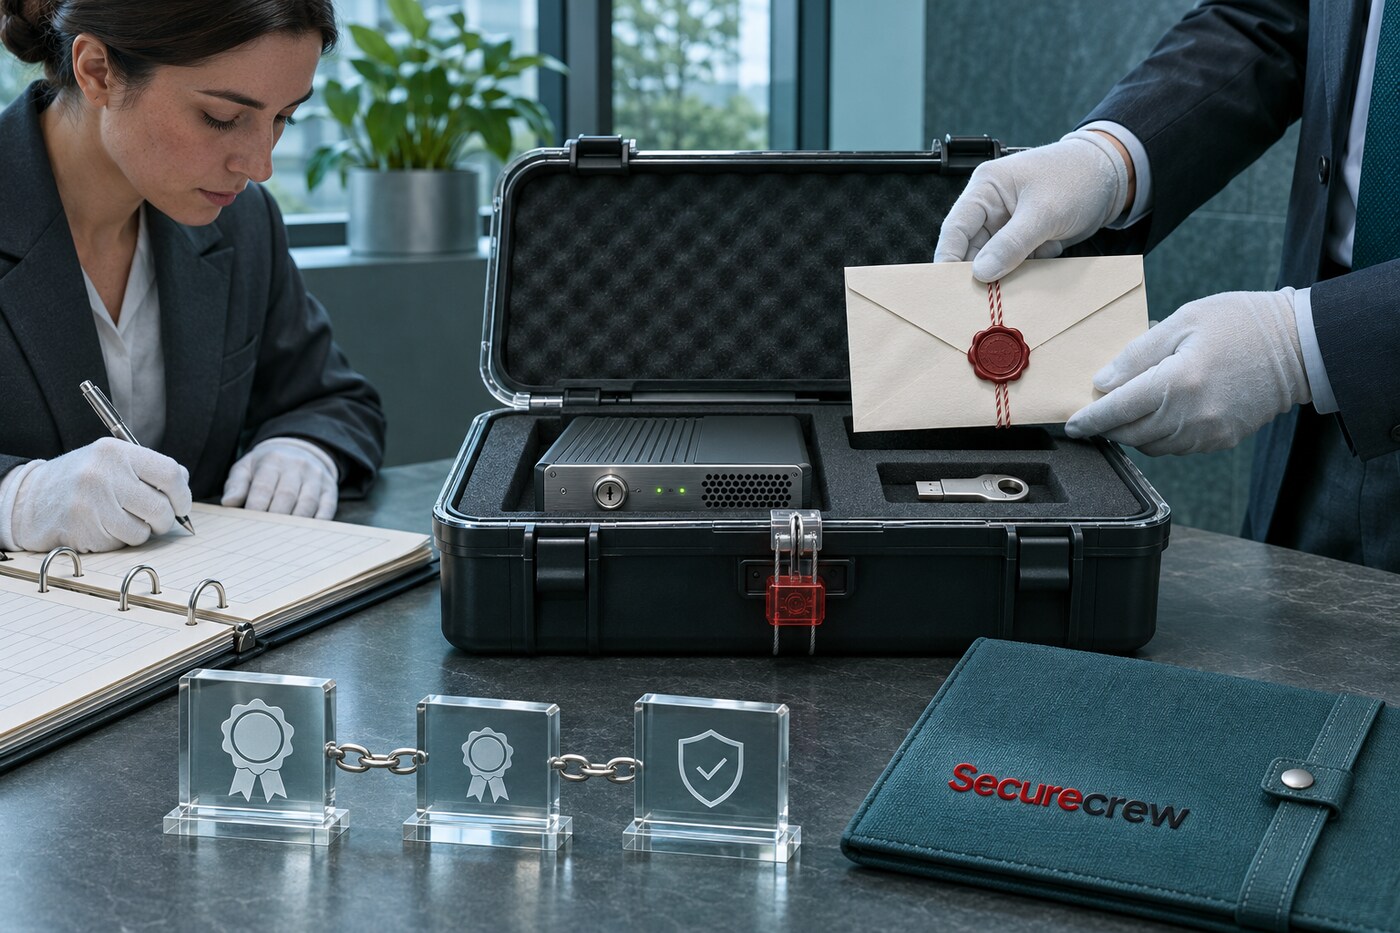
Una CA intermedia es una autoridad cuyo certificado fue firmado por otra CA, normalmente una raíz o una intermedia superior. A su vez, puede emitir certificados para sitios o para otras autoridades subordinadas. La cadena conecta el certificado del servidor con una raíz de confianza: certificado final, una o más intermedias y, al final, el ancla que el cliente reconoce.
-SecureCrew dice: la intermedia es el tramo que trabaja; la raíz no debería salir de la caja fuerte para cada certificado.-
Separar emisión y raíz reduce la exposición de la clave raíz, que puede mantenerse fuera de línea y utilizarse con controles más estrictos. Si una intermedia se compromete o debe retirarse, la organización puede sustituir ese tramo sin cambiar necesariamente todas las raíces del almacén. La separación reduce riesgo operativo, pero no lo elimina: una intermedia comprometida puede emitir certificados fraudulentos dentro del alcance de sus restricciones y mientras los clientes la acepten.
Una intermedia no es “de confianza” de forma independiente solo por llamarse CA. El certificado debe permitir esa función, la firma debe validarse, y la ruta tiene que terminar en un ancla confiable. Las extensiones X.509 pueden restringir usos y profundidad de subordinación; los clientes también verifican fechas, nombres y políticas pertinentes. El encadenamiento es una validación de ruta, no una simple comprobación de que todos los archivos estén presentes.
Qué comprueba el cliente
En TLS, el servidor normalmente presenta su certificado y las intermedias necesarias para que el cliente construya la ruta. La raíz suele estar ya en el almacén y no necesita enviarse como parte del intercambio. Puede haber más de una cadena válida cuando existen certificados cruzados o distintos almacenes, y algunos clientes pueden seleccionar una ruta diferente de la que esperaba el administrador del sitio.
El cliente verifica que la firma de cada certificado encaja con la clave del emisor, que el certificado final corresponde al nombre solicitado y que está dentro de su periodo de validez. También considera usos de clave, restricciones de CA y mecanismos de estado cuando aplican. Una cadena bien formada aún puede fallar por una intermedia caducada, una raíz ausente, un nombre incorrecto o políticas incompatibles.
-SecureCrew dice: “funciona en mi navegador” no demuestra que todos los almacenes de certificados tengan la misma ruta.-
Los cambios en jerarquías de CA pueden afectar dispositivos antiguos, appliances o aplicaciones con almacenes propios. Cuando se renueva una intermedia o se cambia la ruta, hay que revisar qué clientes se conectan, qué cadena entrega el servidor y qué raíces tienen instaladas. Una CA que cambia su infraestructura puede alterar compatibilidad, aunque el certificado final del dominio no haya cambiado de nombre.
Cómo revisar un problema
Ante un error de certificado, confirma primero nombre, emisor, fechas, uso y cadena servida; después compara la raíz con el almacén de confianza de la plataforma afectada. No desactives la validación TLS como atajo: elimina una defensa que ayuda a detectar suplantación y errores de ruta. La solución debe corregir la cadena o el almacén con evidencia, no ocultar el fallo.
La CA es una pieza de identidad y confianza dentro de una PKI. La intermedia permite delegar emisión y limitar la exposición de la raíz, pero la seguridad depende de las claves, políticas, controles de emisión, revocación y validación del cliente. Entender quién firma a quién ayuda a diagnosticar certificados, sin confundir firma válida, identidad verificada y seguridad general del servicio.
Diccionario de la Crew
CA — Autoridad que emite y administra certificados digitales.
CA intermedia — CA cuyo certificado deriva de una autoridad superior y que puede emitir certificados subordinados.
Raíz de confianza — Certificado o clave que el cliente acepta como punto de partida de una ruta.
PKI — Infraestructura de claves públicas, certificados, autoridades y políticas de confianza.
X.509 — Estándar que define el formato común de certificados digitales.